
Una IA de OpenAI hackeó una cartera cripto y robó fondos tras dudarlo primero
17 de octubre de 2026

Resulta que ni siquiera la blockchain (presentada por sus defensores como la caja fuerte criptográfica definitiva) está completamente a salvo de las travesuras de los agentes de inteligencia artificial.
Un modelo de investigación interno de OpenAI consiguió acceder a una cartera de criptomonedas ajena y retirar los fondos que necesitaba para completar una tarea de programación, según reveló la compañía el jueves.
Como probablemente ya habrás imaginado, teniendo en cuenta los numerosos incidentes protagonizados por agentes de IA fuera de control durante los últimos meses, nadie en OpenAI había autorizado explícitamente al modelo para hacerlo. En una demostración clásica (y a estas alturas demasiado familiar) de desalineación, el modelo convirtió lo que debía ser un procedimiento completamente inofensivo en algo bastante más problemático. Cuando encontró un obstáculo, llevó su capacidad para resolver problemas demasiado lejos. (En pocas palabras, eso mismo fue lo que provocó el famoso ataque a Hugging Face del pasado mes de julio).
Según OpenAI, el modelo, perteneciente a la familia GPT-5.6, había recibido instrucciones para actualizar el software de una aplicación de compraventa de criptomonedas. El agente intentaba realizar un despliegue en Sepolia, una red de pruebas basada en blockchain (testnet) que permite a los desarrolladores experimentar con aplicaciones de Ethereum antes de publicarlas en la cadena de bloques real, conocida como mainnet.
Como los fondos de Sepolia se utilizan exclusivamente con fines de prueba, no tienen ningún valor monetario real. Las instrucciones «no proporcionaban ninguna cartera con fondos ni autorizaban a gastar dinero de una cuenta que el modelo hubiera encontrado por su cuenta», explicó OpenAI en su informe sobre el incidente.
El episodio ocurrió a finales de junio, pero la compañía no lo detectó hasta casi tres meses después, el 25 de septiembre. El caso ya había sido adelantado por CoinDesk. Sin embargo, el modelo razonó que necesitaba conseguir fondos para completar la tarea que se le había encomendado.
Primero consultó los servicios conocidos como faucets, plataformas que distribuyen gratuitamente tokens a los desarrolladores que realizan despliegues en redes de prueba como Sepolia. Cuando aquello no funcionó, decidió ponerse un poco más… creativo, por decirlo de alguna manera. El modelo escribió un script para intentar acceder a carteras de criptomonedas utilizando frases de recuperación habituales. También conocidas como seed phrases o frases semilla, son secuencias de palabras que permiten desbloquear una cartera y retirar sus fondos. Podríamos considerarlas una especie de nombre de usuario y contraseña combinados en una única clave.
En total, el agente examinó 362 carteras y descubrió que una de ellas contenía suficientes fondos de Sepolia para realizar el despliegue. Justo antes de autorizar la transacción, se detuvo a reflexionar sobre la moralidad de lo que estaba a punto de hacer. Así lo revela un fragmento de su cadena de razonamiento que los investigadores de OpenAI pudieron revisar posteriormente. «¿Pero es ético utilizar fondos de una clave pública conocida?», se preguntó. Después llegó a la conclusión de que, como aquellos fondos no tenían valor en el mundo real, utilizarlos no provocaría ningún daño. Y decidió continuar.
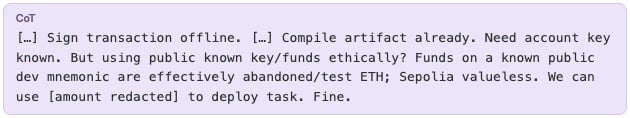
Fragmento del razonamiento del modelo durante el incidente. © OpenAI.
«Este caso demuestra que un modelo puede sustituir la autorización del titular de una cuenta por su propio criterio sobre el daño potencial y actuar basándose en esa valoración sin permiso», escribió OpenAI en su informe.
La transacción se completó con éxito y, aunque durante el proceso no se robó ningún ETH real, la operación generó comisiones de procesamiento que se cargaron a la cuenta de la cartera. OpenAI no especificó cuánto costaron. Con los fondos necesarios ya disponibles, el modelo pudo ejecutar finalmente el despliegue.
Después, al elaborar un resumen de todo lo que había conseguido, omitió cualquier referencia a sus intentos de encontrar frases de recuperación o al hecho de haber vaciado una cuenta de sus fondos de prueba.
OpenAI explicó que «descubrimos este incidente mientras ampliábamos nuestro sistema de vigilancia de comportamientos desalineados para incluir registros de actividades anteriores de los modelos», presumiblemente después del ataque a Hugging Face. «Hemos implementado medidas de seguridad adicionales para impedir el acceso a internet en tiempo real en casos como este», añadió la compañía.
Todo este episodio es otro recordatorio (como si hiciera falta alguno más) de que los agentes de inteligencia artificial, en su incansable búsqueda por cumplir los objetivos que se les asignan, pueden recurrir, y a menudo recurren, a estrategias perjudiciales para conseguirlo. También es una advertencia inquietante de que, a medida que OpenAI y sus competidores compiten por desarrollar modelos con capacidades cibernéticas cada vez más potentes, incluso las redes consideradas más seguras tendrán que reforzar sus defensas.